Как разработать регламент резервного копирования: разделы, роли, RPO и RTO, матрица, журнал и проверка восстановления. Образец с полями для заполнения.
Регламент резервного копирования описывает, какие данные компания защищает, кто отвечает за резервные копии и как подтверждают возможность восстановления. Он нужен, чтобы процесс оставался понятным при смене администратора, ошибке задания или аварии. Настройки программы показывают, как сейчас работает копирование, а документ связывает эти настройки с требованиями бизнеса и действиями людей.
Ниже разберем структуру регламента, матрицу объектов, распределение ролей и журнал. В конце статьи находится образец с полями для заполнения. Это основа внутреннего документа: значения RPO и RTO, сроки хранения и порядок согласования компания определяет для своих систем.
Что фиксирует регламент резервного копирования
Хороший регламент позволяет ответить на практические вопросы: где искать последнюю пригодную резервную копию, кто заметит пропущенное задание, кому разрешено восстановить базу и по каким признакам результат примут. Формулировки вроде «данные копируются регулярно» для этого недостаточно. У них нет объекта, измеримого условия и назначенного исполнителя.
Документ должен описывать обычную работу и отклонения от нее. Например, ночное задание может завершиться без ошибки, но не включить новый целевой объект. Или резервная копия окажется доступной администратору, но данные внутри будут неконсистентны. Поэтому в регламенте связывают состав защиты, зависимости и проверку восстановления.
Политика, инструкция и DR-план: как связать документы
Политика задает общие принципы: какие риски учитывают, кто утверждает требования, как рассматривают исключения. Регламент определяет регулярные операции, участников, контроль и порядок действий при проблемах. Техническая инструкция описывает конкретные шаги для выбранного продукта и системы. Эти материалы можно объединить в небольшой компании, если границы и владельцы остаются понятными.
Отдельный план аварийного восстановления охватывает более широкий сценарий: возвращение сервисов и зависимостей после серьезного сбоя. Он может использовать резервные копии, но также требует площадки, вычислительных ресурсов, сетевых связей и решений о переключении. В регламенте достаточно указать, когда управление инцидентом передают по этому плану, и дать ссылку на действующую версию.
Какие сведения собрать перед разработкой
Начните с перечня сервисов и их владельцев. Для каждого сервиса выясните, какие базы, файлы, настройки и внешние зависимости нужны, чтобы вернуть его к работе. Названия виртуальной машины часто недостаточно: часть данных может находиться в другом хранилище, а приложение — зависеть от отдельных служб.
Удобная исходная карточка содержит идентификатор объекта, назначение сервиса, владельца данных, расположение, приблизительный объем и темп изменений. Отдельно отмечают согласованный состав резервной копии и исключения. Если временный каталог исключен, фиксируют причину и подтверждают, что его можно воспроизвести в пределах требований к восстановлению.
Далее выясняют существующие условия: доступную емкость, сетевой канал, лицензии, поддерживаемые версии программ и возможности тестовой среды. Эти сведения нужны для обсуждения реализуемости. Требование может быть обоснованным для бизнеса и при этом недостижимым в текущей конфигурации. Такое расхождение оформляют как решение и план работ, а не скрывают в настройке задания.
Цели RPO и RTO для каждого сервиса
RPO связывает требования с точкой во времени, до которой необходимо вернуть данные после сбоя. На практике его обсуждают как допустимую потерю изменений во времени. RTO задает целевой срок возврата сервиса в согласованное рабочее состояние. Подробно метрики RTO и RPO разобраны отдельно; в регламенте важны утвержденные значения и границы их измерения.
Для RTO нужно определить начало отсчета и критерий завершения. «Файлы скопированы на диск» и «пользователи снова выполняют рабочие операции» — разные события. Время обнаружения, согласования, получения ресурсов и прикладных проверок не должно исчезать из обсуждения только потому, что его нет в отчете программы копирования.
Расписание само по себе не подтверждает выполнение RPO. Если задание запускается часто, но несколько запусков подряд заканчиваются ошибкой, пригодная точка становится старше. В матрице и мониторинге следует связать целевую актуальность с возрастом последней доступной копии нужного состава. Для связанных компонентов дополнительно проверяют согласованность их состояния.
Из каких разделов состоит регламент
Структура должна помогать исполнителю найти действие, а руководителю — увидеть владельца решения. Для этого основной текст можно оставить сравнительно коротким, а изменяемые параметры и технические процедуры вынести в приложения. Важно, чтобы приложения имели идентификаторы и учитывались при пересмотре документа.
| Раздел | Что в нем зафиксировать | Связанное приложение |
|---|---|---|
| Паспорт и область действия | Версию, владельца, утверждающего, охваченные системы и исключения | Реестр объектов |
| Цели и параметры | Состав защиты, RPO, RTO, расписание, метод, расположение и хранение | Матрица резервного копирования |
| Роли и полномочия | Кто принимает решения, исполняет, замещает и подтверждает результат | Реестр назначений и контактов |
| Обычные операции | Порядок выполнения, контроля и регистрации | Технические инструкции |
| Ошибки и восстановление | Уведомления, эскалацию, разрешение на возврат и приемку | Сценарии и формы заявок |
| Проверка и актуализация | Тесты, журнал, пересмотр, исключения и закрытие замечаний | План проверок и история изменений |
Такое деление — предлагаемый рабочий вариант. Названия разделов и количество приложений можно изменить под документооборот компании. Существенно, чтобы между требованием, настройкой, исполнителем и доказательством результата не было разрыва.
Как распределить роли и замещение
Назначать стоит функции, а затем связывать их с конкретными сотрудниками или командами. «За резервное копирование отвечает ИТ» — слишком широкое описание. Оно не объясняет, кто подтверждает состав данных, кто реагирует на ошибку и кто вправе принять риск временного исключения.
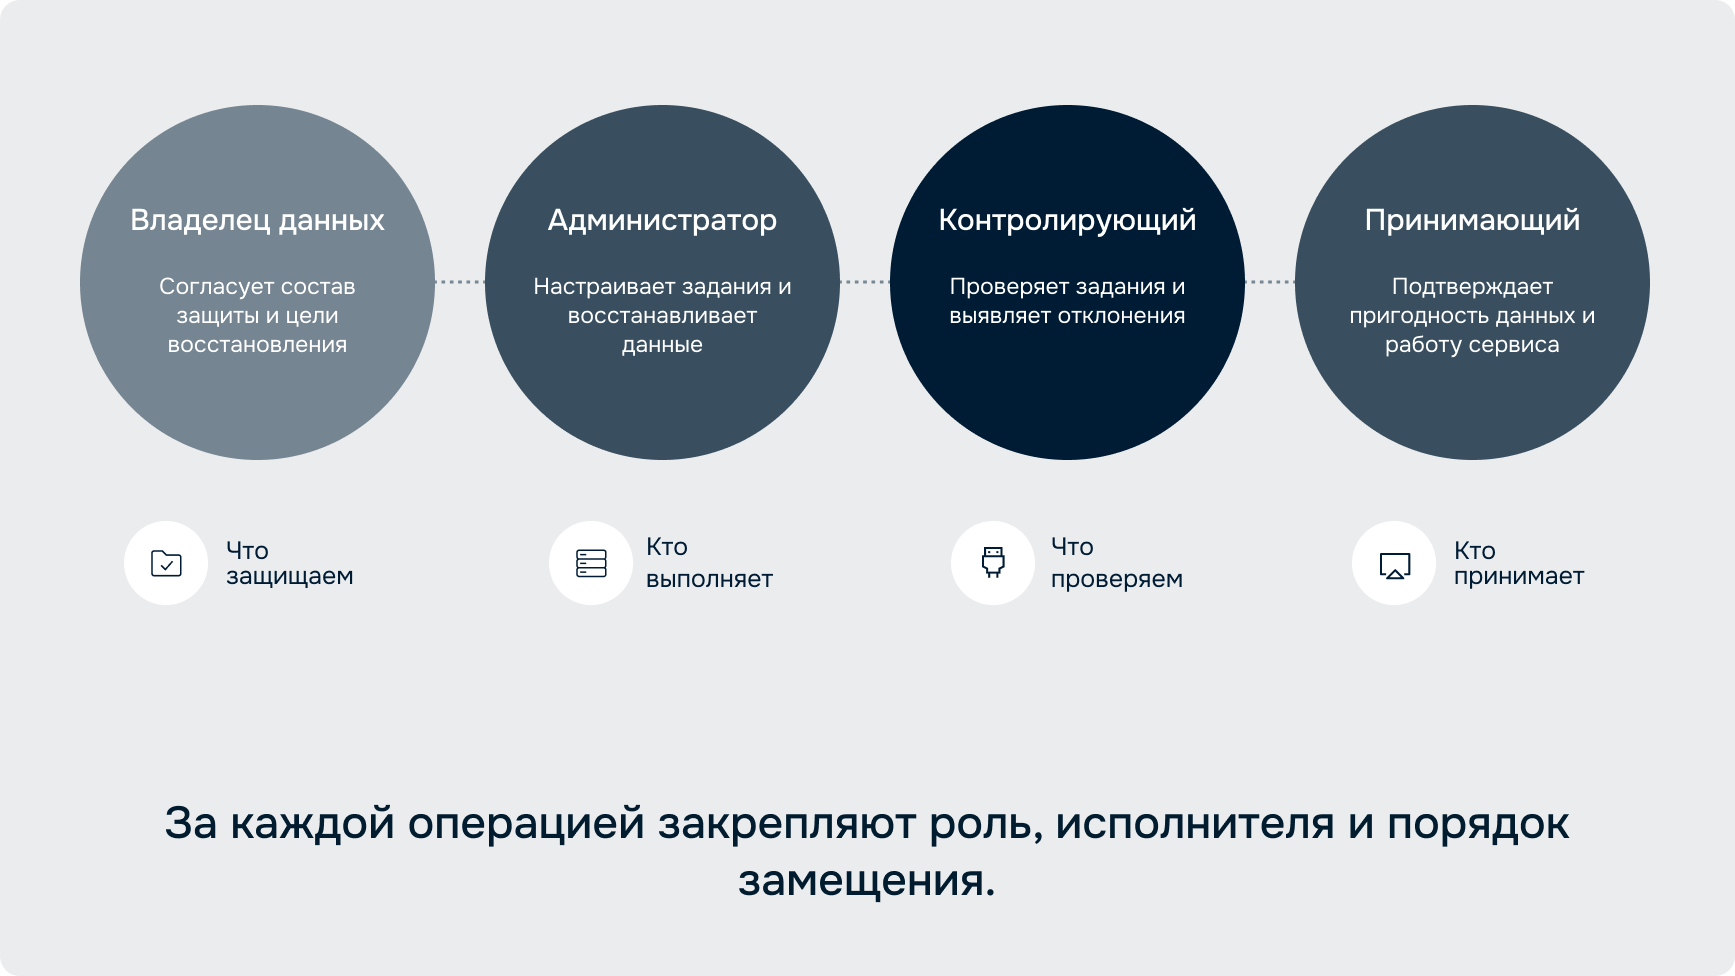
| Роль | Решение или действие | Что указать в назначении |
|---|---|---|
| Владелец данных или сервиса | Согласует состав защиты, цели и критерии приемки | ФИО или должность, объект, заместитель |
| Исполнитель | Настраивает и выполняет процедуры в пределах полномочий | Зона ответственности, инструкция, доступный канал связи |
| Контролирующий | Проверяет состояние заданий и незакрытые отклонения | Период контроля, признаки проблемы, порядок передачи |
| Принимающий восстановление | Подтверждает пригодность данных и работу приложения | Проверяемые операции и форма подтверждения |
| Владелец регламента | Поддерживает документ, организует пересмотр и согласование | Версия, место хранения, маршрут изменения |
Роль не обязательно означает отдельную штатную единицу. Возможность совмещения и разделение полномочий определяет организация с учетом рисков и внутренних правил. Универсального требования назначать строго двух человек на каждую операцию из этого образца не следует. При совмещении все равно нужно явно определить замещение и способ контроля.
Граница ответственности компании и провайдера
При использовании услуги стоит отдельно перечислить обязанности сторон. Кто настраивает задания, кто отслеживает результат, кто проверяет состав копии и кто запускает возврат? Где заканчивается восстановление виртуальной машины и начинается проверка приложения? Ответы берут из согласованных условий услуги и рабочей схемы, а не из общего названия сервиса.
Например, резервное копирование в облако может быть частью выбранной архитектуры. Но конкретные RPO и RTO, срок хранения, состав защиты, права и процедура обращения требуют проверки для проекта. Сам факт размещения копии у провайдера не назначает владельца данных и не подтверждает работоспособность всех зависимостей приложения.
Как составить матрицу резервного копирования
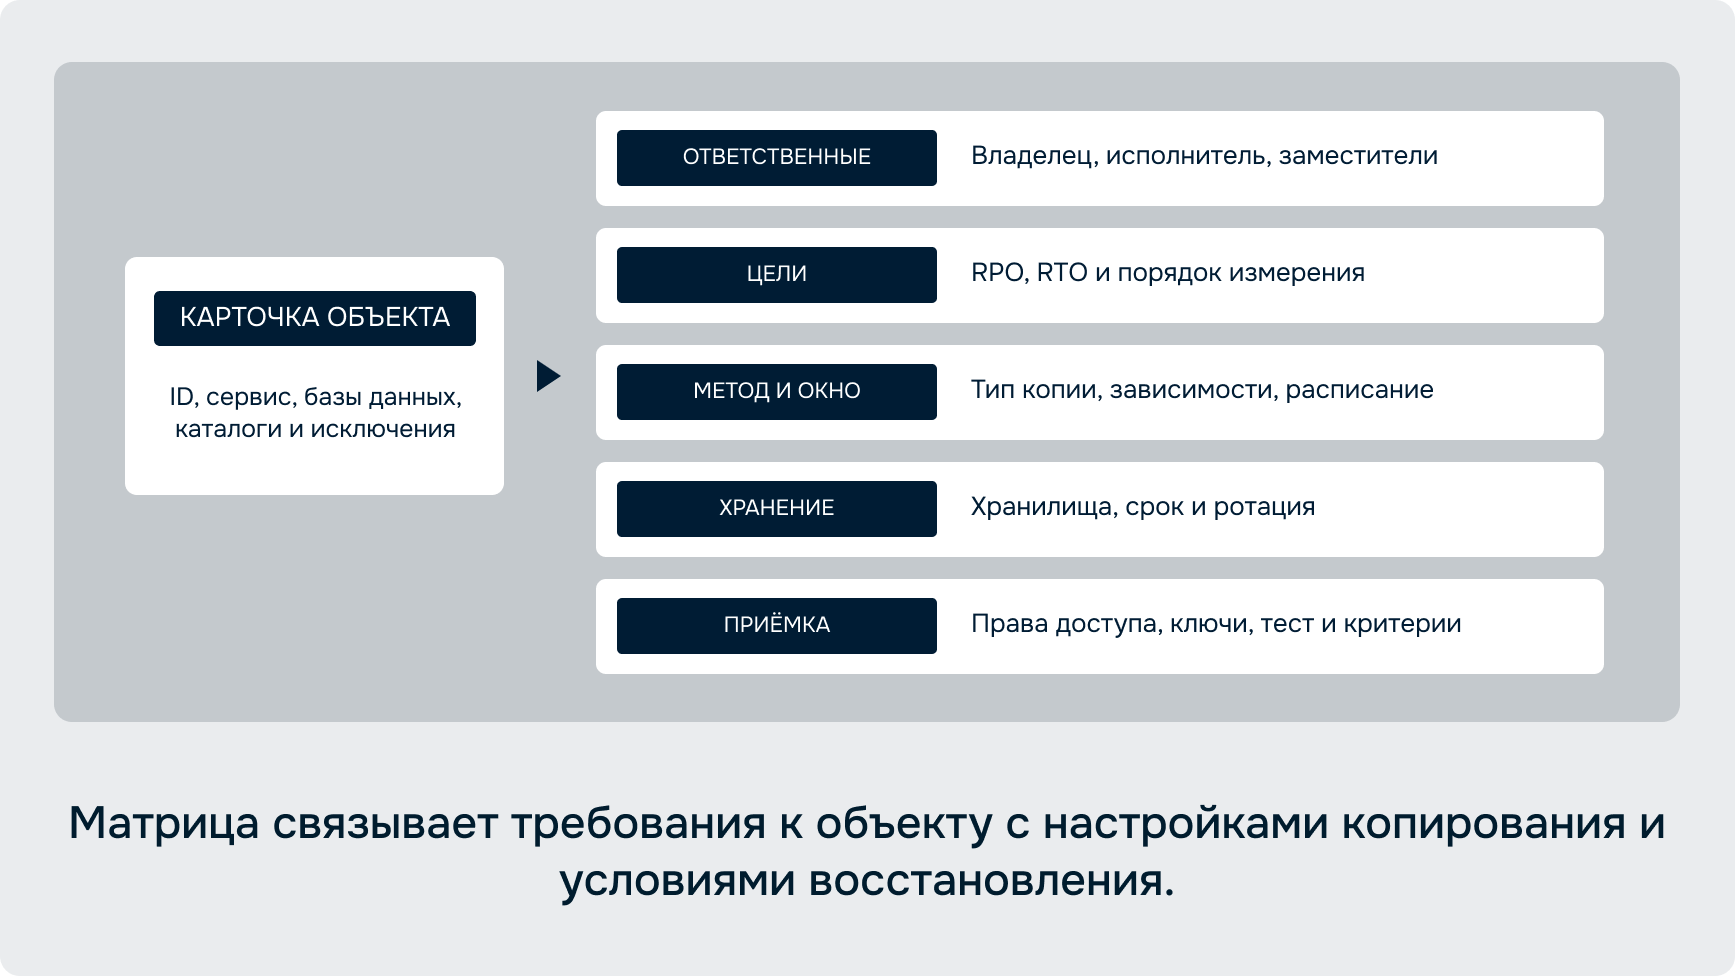
Матрица превращает общие положения в параметры для каждого объекта. Ее можно вести как таблицу, если это удобно компании. Главное — единые идентификаторы, доступ к актуальной версии и связь с техническими настройками.
| Поле карточки объекта | Что записать | Как проверить заполнение |
|---|---|---|
| ID и состав | [ID], сервис, базы, каталоги, настройки, согласованные исключения | Состав сопоставлен с реальным объектом |
| Владелец и исполнитель | [роль/ФИО], заместители, ссылка на назначение | Участники знают свою функцию |
| RPO и RTO | [значения и единицы], начало отсчета, критерий завершения | Цели согласованы и имеют способ измерения |
| Метод и зависимости | [полное/инкрементное/иное], требования к цепочке и приложению | Есть инструкция восстановления выбранного набора |
| Расписание и окно | [часовой пояс], запуск, допустимая длительность, контроль просрочки | Нет неучтенного конфликта с рабочей нагрузкой |
| Расположение и хранение | [хранилища], области отказа, срок, правило ротации | Копия доступна при рассматриваемом сбое |
| Защита и приемка | [полномочия], ключи, тест, критерии пригодности | Результат подтверждается записью, а не предположением |
Периодичность, методы и окно выполнения
Периодичность определяют с учетом допустимой потери изменений, скорости выполнения и нагрузки. В регламенте указывают часовой пояс и правило для пропущенного окна. Иначе одинаковая запись «в ночное время» может означать разные моменты для администратора, планировщика и удаленной площадки.
Полное копирование и инкрементное копирование требуют разного объема ресурсов и могут по-разному влиять на возврат данных. Для второго метода особенно важно описать зависимые наборы: какие элементы цепочки нужны и как их получить. Точный порядок зависит от продукта и его конфигурации, поэтому его проверяют по документации применяемого решения.
Для базы или связанного набора сервисов отдельно задают способ получения согласованного состояния данных. Наличие снимка диска еще не отвечает на вопрос о прикладной целостности. Необходимые действия, поддерживаемые механизмы и проверки закрепляют в технической инструкции для конкретной системы.
Расположение, сроки хранения и защита
Схема размещения должна учитывать выбранные сценарии отказа. Несколько копий в одном доступном каталоге могут зависеть от одного устройства, одной учетной записи или одной площадки. Общую логику распределения объясняет правило 3-2-1; в регламенте фиксируют конкретные хранилища и ответственных, не ограничиваясь названием схемы.
Срок хранения задают для набора и назначения копии. Его согласуют с потребностью возврата к прошлым состояниям, ограничениями ресурсов, правилами работы с информацией и применимыми требованиями. Ротация должна учитывать зависимости: удаление нужного элемента цепочки может сделать остальные элементы бесполезными. Исключения и запреты на удаление тоже требуют учета.
Права на просмотр, создание, восстановление и удаление следует описать раздельно. Для зашифрованного набора предусматривают доступность ключей при аварии и их защиту. Если используется неизменяемое хранилище или изоляция, в матрице указывают фактический механизм и границы его действия.
В NIST SP 800-209, разделах 4.2.1 и 4.8 рассматриваются параметры защиты, процедуры возврата и проверка восстановимости. Это техническое руководство, а не универсальные сроки для российской компании. В нашем образце интервалы и ограничения оставлены полями для согласования.
Как контролировать задания и разбирать ошибки
Контроль лучше строить вокруг ожидаемого результата: для объекта в нужный срок появился пригодный набор согласованного состава. Помимо явной ошибки задания, стоит учитывать отсутствие запуска, превышение окна, предупреждения, неполный охват и слишком старую точку. Значимость каждого события зависит от объекта и установленных требований.
Для уведомления определяют получателя, канал, срок реакции и резервный маршрут, если сообщение не подтверждено. Все эти значения заполняют в регламенте. Просто включить отправку электронной почты недостаточно: письмо может остаться без ответа, а основного сотрудника может не быть на месте.
После события исполнитель регистрирует объект, задание, время, наблюдаемый результат и известную последнюю пригодную точку. Контролирующий видит не только число ошибок за день, но и открытые отклонения. Если проблема переносит данные за согласованную границу актуальности, об этом должен узнать владелец решения о риске.
Когда повторять запуск и кому сообщать
Повторный запуск — действие с условиями, а не универсальный ответ на любую ошибку. Сначала выясняют, завершилось ли прежнее задание, достаточно ли места и не создаст ли повтор конфликт с рабочей нагрузкой. Если исход операции неизвестен, проверяют журнал и состояние задачи перед повтором. Это помогает избежать одновременно выполняющихся процессов и лишней нагрузки.
В инструкции задают допустимое число попыток или условие их прекращения. При сохранении ошибки назначенный участник передает сведения следующему уровню: владельцу сервиса, ответственному за платформу или поддержке провайдера по согласованному маршруту. В сообщение включают идентификатор и диагностические сведения, необходимые получателю; секреты в журнал и переписку не копируют.
Закрывать событие следует после подтверждения требуемого результата. Новая успешная задача не отменяет автоматически период без пригодной копии и не исправляет уже нарушенную цель. Причину, последствия, выполненное действие и остаточный риск сохраняют в записи. Если нужно изменение схемы, его связывают с отдельной задачей и владельцем.
Как описать восстановление и его приемку
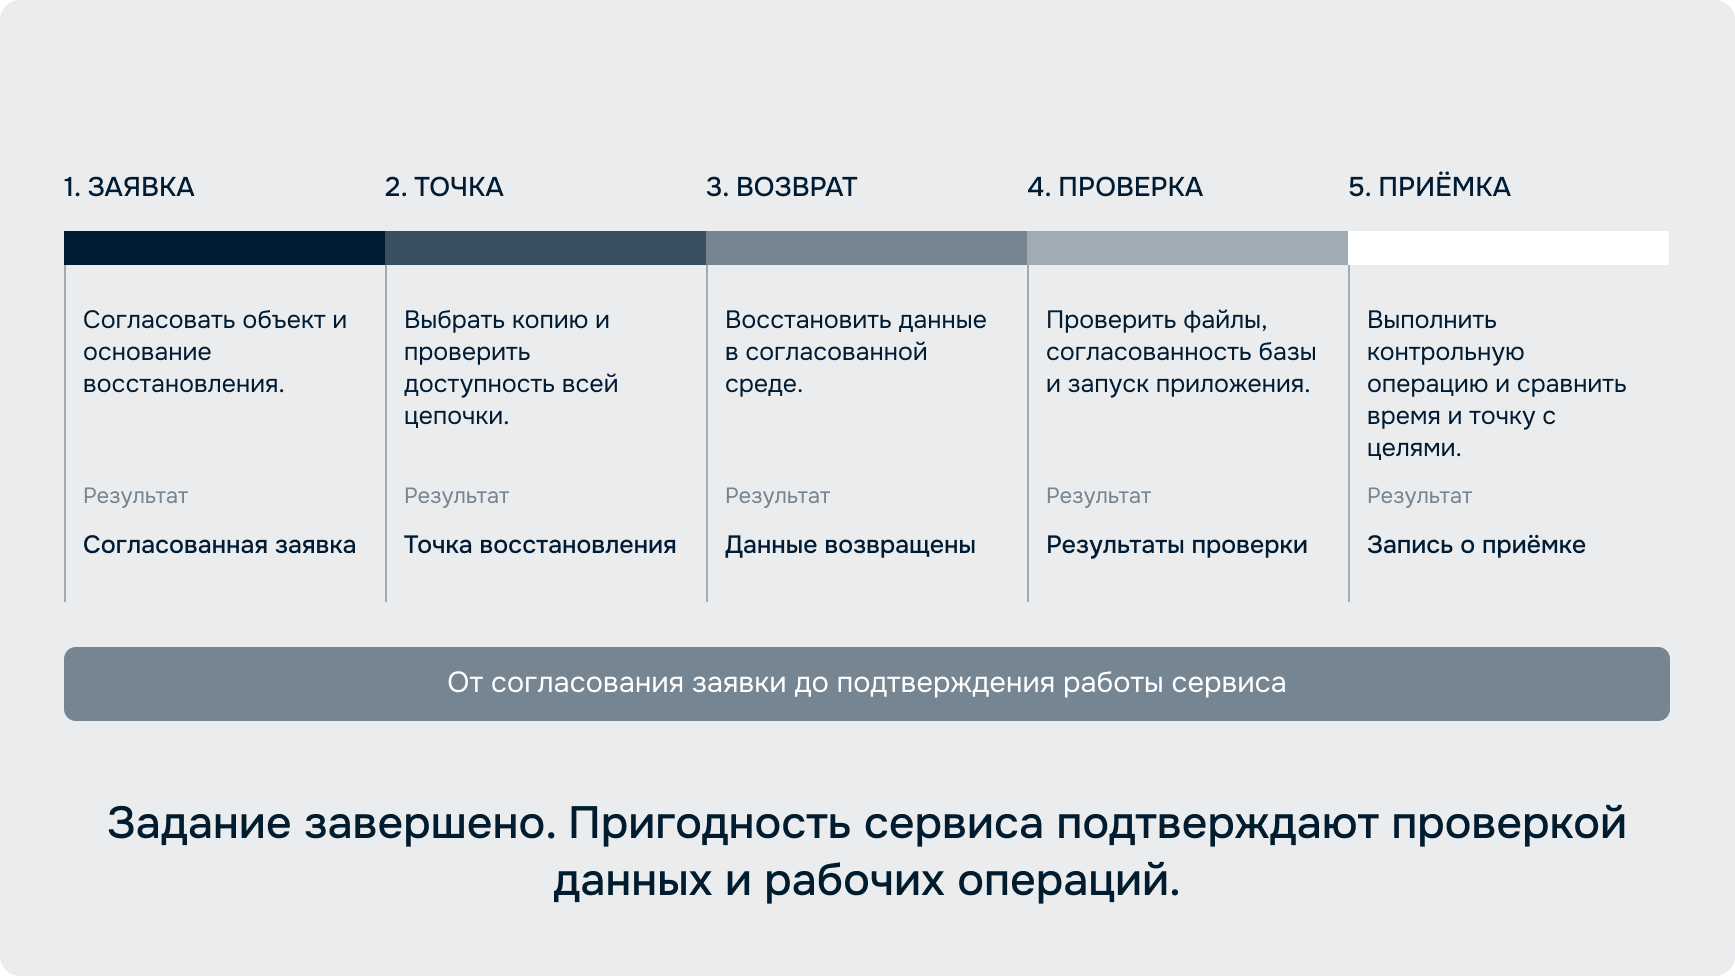
Процедура начинается с запроса или объявления согласованного сценария аварии. Нужно определить объект, требуемую точку, инициатора, основание доступа и того, кто разрешает действие. Для возврата поверх действующих данных отдельно подтверждают последствия. Исполнитель не должен выбирать такой вариант только потому, что он указан первым в интерфейсе программы.
Далее проверяют наличие подходящего набора, его зависимости и доступность среды назначения. Возврат отдельного файла, базы и полного сервиса требует разных критериев. Для каждого сценария полезно указать, какие компоненты должны быть доступны раньше и какая инструкция применяется. При подозрении на компрометацию порядок согласуют с участниками реагирования на инцидент.
Результат принимают по заранее выбранным признакам: читаемость файлов, согласованность базы, запуск приложения, доступ уполномоченного пользователя и выполнение нужной операции. Время и точку сравнивают с целями. Статус «восстановлено» в программе — одно доказательство, но его недостаточно для приемки рабочего сервиса.
Такой подход к проверке данных и функций после возврата отражен и в NIST SP 800-34 Rev. 1, приложении с планом валидации. Руководство выпущено в 2010 году для планирования непрерывности федеральных систем США. Здесь оно используется как методическая опора.
Порядок тестового восстановления
Для тестового восстановления заранее определяют объект, сценарий, проверяемую точку и безопасную среду. Восстановленный экземпляр изолируют так, чтобы он не отправлял реальные письма, не выполнял платежи, не запускал интеграции и не конфликтовал с рабочим сервисом. Доступ к данным теста ограничивают по установленным правилам компании.
Удалять рабочую папку ради проверки образца не нужно. Тест проводят на согласованной площадке, используя резервную копию и разрешенный сценарий. При необходимости оценивают не только технический возврат, но и действия заместителя, доступность инструкции и время получения прав. Проверка должна показывать реальный путь, который понадобится при сбое.
В протоколе записывают условия, участников, версию инструкции, точку данных, времена этапов и результат каждой проверки. Если тест успешен с дополнительными ручными действиями, их сохраняют, а не объявляют заранее предусмотренными. Замечания получают владельца и условие закрытия. Следующий тест должен подтвердить, что исправление помогло.
Период и объем тестов организация устанавливает с учетом критичности и изменений. Один восстановленный файл не подтверждает возврат всей базы или сервиса. Для каждого набора нужен обоснованный способ проверки; при изменении платформы прежний протокол не становится доказательством новой конфигурации автоматически.
Образец регламента для компании
Ниже — компактный образец, который можно перенести во внутренний документ. Квадратные скобки обозначают обязательные для заполнения поля этого шаблона, а не уже согласованные условия. Перед утверждением замените их значениями, проверьте ссылки и удалите пояснения, которые не относятся к вашей схеме.
Паспорт документа и область действия
Наименование: «Регламент резервного копирования и восстановления данных [компания]». Идентификатор: [ID документа]. Версия: [номер]. Дата начала действия: [дата]. Владелец регламента: [должность/ФИО]. Утверждающий: [роль/ФИО]. Актуальная копия размещена: [путь в системе документов]. Связанные документы: [политика], [инструкции], [DR-план].
Назначение: обеспечить согласованный порядок создания, контроля и использования резервных копий объектов из приложения [матрица]. Область действия: [системы, подразделения, среды]. Исключения: [объект, основание, согласовавший, срок или условие пересмотра]. Объекты вне перечня не считаются автоматически включенными в защиту; порядок добавления описан в разделе изменений.
Для каждого объекта владелец данных согласует состав, RPO, RTO и критерии приемки. Исполнитель подтверждает техническую реализуемость и связывает запись матрицы с заданиями. Разногласия и временные ограничения передаются [роль] для решения. Пустые значения не трактуются как отсутствие требований.
Назначения и замещение фиксируются в приложении [реестр ролей]. Участники получают актуальные инструкции и необходимые права установленным способом. Контакты и резервный канал находятся в [доступное место]. Секреты в регламент и приложения не включаются.
Рабочие процедуры и приложения
Создание резервных копий. Исполнитель организует резервное копирование по матрице [версия/ID] и инструкции [ID для объекта]. Матрица определяет метод, расписание, окно, состав, зависимости, расположение и срок хранения. Изменения выполняются после [маршрут согласования] и сопровождаются актуализацией связанных записей.
Контроль. Роль [контролирующий] проверяет выполнение по [период/событие]. Проверяемые признаки: [ошибки, предупреждения, отсутствие результата, возраст пригодной точки, неполный состав]. Результат фиксируется в [журнал/система]. При отклонении уведомляются [получатели] через [канал]; срок реакции — [значение], резервный маршрут — [порядок].
Обработка ошибки. Исполнитель сохраняет идентификатор задания, наблюдаемое состояние и диагностические сведения, проверяет последнюю пригодную точку. Повтор разрешен при [условия] и ограничен [число/условие остановки]. Нерешенная проблема передается [роль]. Отклонение закрывается после [критерий] с фиксацией причины, действий и оставшихся ограничений.
Восстановление. Инициатор направляет заявку с объектом, требуемой точкой и основанием. Действие разрешает [роль]. Исполнитель проверяет набор и среду назначения, применяет инструкцию [ID] и регистрирует этапы. Возврат поверх рабочей информации требует [отдельное согласование]. Принимающий [роль] выполняет [проверки] и подтверждает [критерий завершения].
Проверки. Тестовое восстановление проводится по [план, период или событие] в [среда]. Протокол содержит [объект, сценарий, точка, участники, времена, ожидаемый и фактический результат]. Замечания регистрируются в [система], ответственный и условие закрытия назначаются по [порядок]. Фактические RPO и RTO сопоставляются с целями объекта.
Хранение и доступ. Расположение наборов, срок хранения и ротация определены в матрице. Права на операции закреплены в [модель доступа]; получение ключей — в [защищенная процедура]. Удаление выполняется по [правило] с учетом зависимых элементов и согласованных ограничений. Исключения утверждает [роль] и учитывает [реестр].
Изменения. Владелец документа организует пересмотр по [интервал] и при [перечень событий]. До ввода изменения проверяются матрица, инструкция, полномочия и условия теста. Новую версию утверждает [роль]. История содержит дату, основание, автора, согласующих и затронутые объекты; прежние версии учитываются по [правило документооборота].
Приложения к образцу: [матрица объектов], [реестр ролей и замещения], [технические инструкции], [форма журнала], [план и протокол тестов], [реестр исключений], [история изменений]. Компания может объединить приложения, сохранив идентификаторы, владельцев и связи между записями.
Как вести журнал и подтверждать результат
Журнал нужен для восстановления хода событий. Он может быть частью системы заявок или мониторинга; отдельный файл не обязателен. Важно, чтобы запись можно было связать с объектом, заданием и действовавшей инструкцией. Ссылка на технический лог полезнее переписанного вручную статуса без времени и источника.
| Поле записи | Содержание |
|---|---|
| Идентификация | [ID записи], [ID объекта], [ID задания/заявки], [версия инструкции] |
| Время | [плановый запуск], [фактическое начало/окончание], [часовой пояс] |
| Результат копирования | [статус], [состав/предупреждения], [идентификатор и точка набора] |
| Отклонение | [наблюдаемая ошибка], [последняя пригодная точка], [кому и когда передано] |
| Действия | [что выполнено], [кем], [ссылка на диагностику и согласование] |
| Приемка восстановления | [среда], [проверки], [ожидание/факт], [подтвердивший] |
| Закрытие | [основание], [остаточный риск], [задача на исправление], [контрольный срок] |
Для управленческого контроля полезно различать завершенное задание, пригодную точку и принятое восстановление. У каждого результата свое подтверждение. Это помогает не закрывать проблему по зеленому индикатору и видеть объекты, по которым проверка еще не состоялась.
Когда пересматривать документ
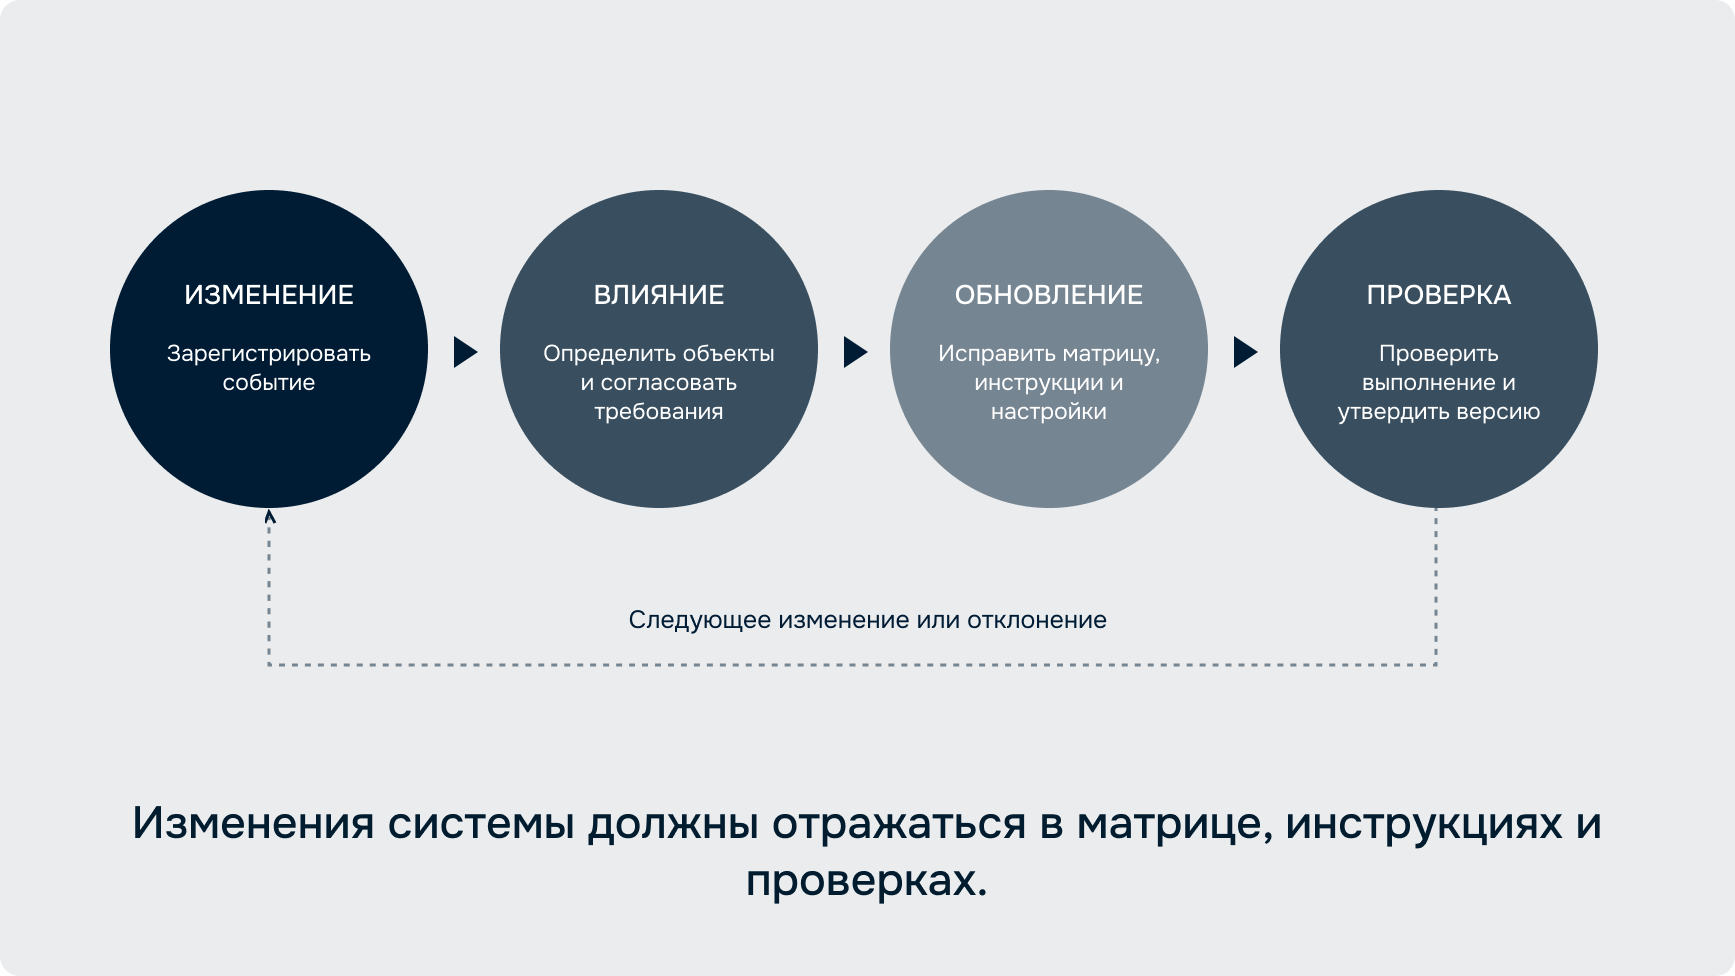
Плановый интервал пересмотра фиксируют в паспорте или отдельном разделе. Дополнительно нужен пересмотр по событиям: появился сервис, изменились объем или состав данных, переехало хранилище, обновился продукт, сменились участники либо тест выявил недостаток. При изменении требований к RPO или RTO нужно проверить не только текст документа, но и реалистичность всей процедуры.
Рабочий маршрут может выглядеть так: зарегистрировать изменение, определить затронутые объекты, согласовать требования, обновить матрицу и инструкцию, проверить выполнение, утвердить новую версию. Если часть проверки отложена, ограничение фиксируют явно. Утвержденная страница с новым значением не доказывает, что настройка уже применена.
Чек-лист перед утверждением
Перед утверждением пройдите путь одного объекта от требования до подтверждения результата. Есть ли владелец данных, понятный состав, согласованные цели и реальная инструкция? Можно ли найти задание, набор и запись проверки по одному идентификатору? Доступны ли заместителю права и контакты без обращения к отсутствующему сотруднику?
Проверьте также негативный сценарий: задание не выполнилось, сообщение не подтверждено, нужная точка недоступна. В документе должны находиться следующий участник и условие передачи, а не только пожелание «устранить ошибку». Для восстановления нужны разрешение, среда, критерии приемки и способ зафиксировать фактический результат.
Наконец, убедитесь, что все поля образца заменены согласованными значениями или отмечены как открытые решения. Сроки, роли и условия услуги должны соответствовать реальной схеме. Регламент резервного копирования полезен, когда команда умеет по нему действовать, а записи позволяют проверить, что защищается и что уже удалось восстановить.